最近ニュースでよく聞くフィッシング詐欺。銀行だけでなく、証券口座が乗っ取られて勝手に株を売買される被害まで出ている。
今回は、私が実際にやっている対策を紹介する。
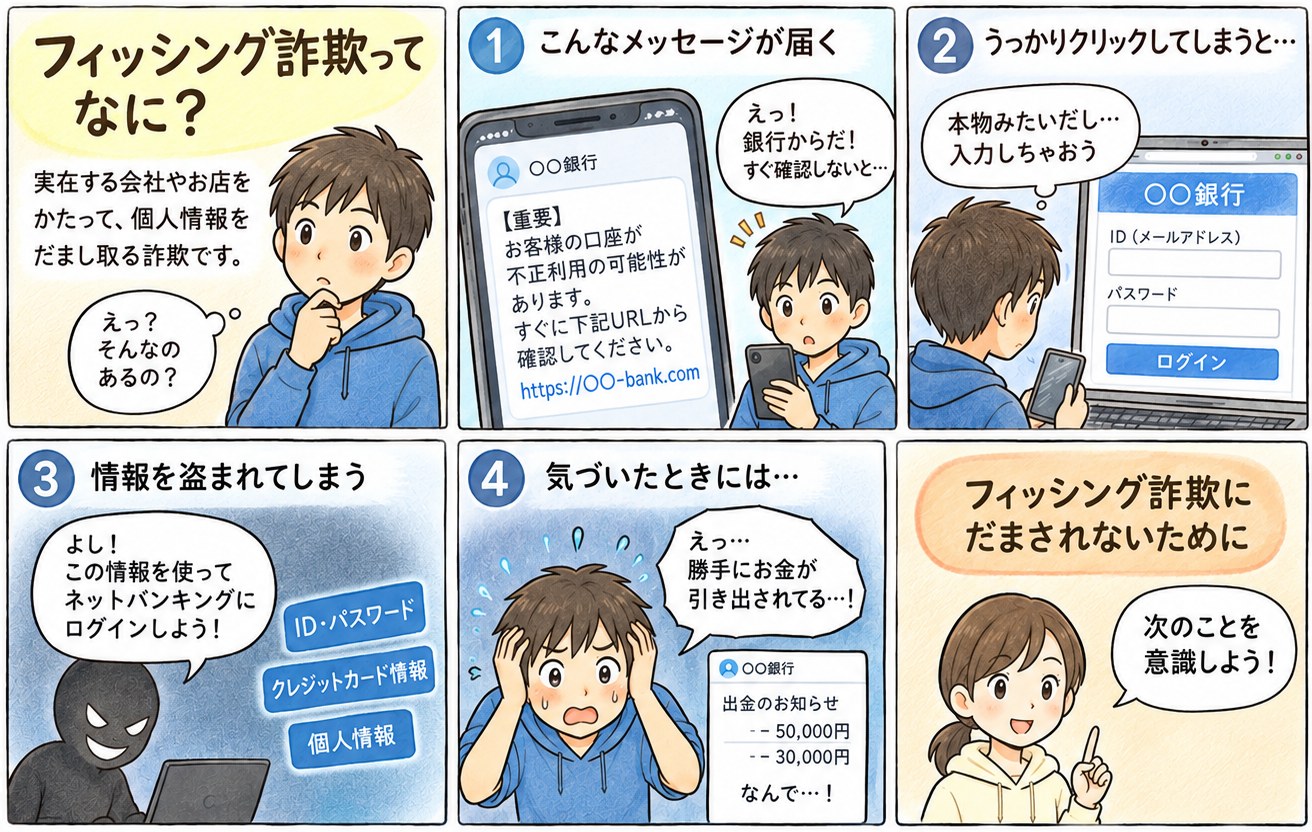
フィッシング詐欺ってなに?
銀行や通販サイトなど、実在する会社になりすまして、個人情報を盗み取る詐欺のこと。
流れはこうなっている。
- 「口座が不正利用されている可能性があります」といったメールやSMSが届く
- 慌ててリンクをクリックすると、本物そっくりのログイン画面が出る
- IDとパスワードを入力してしまう
- その情報でネットバンキングにログインされ、お金を引き出される
怖いのは、画面が本物とほとんど見分けがつかないこと。
だから、見抜こうとするのではなく、そもそも見分けなくていい形にすることが大事。
対策はこの3つ
リンクは踏まない
メールはGmail一本
パスワードは使い回さない
①メールやSMSのリンクはクリックしない
これが一番の基本。
銀行からのメールでも、通販サイトからのお知らせでも、本文に書かれたリンクは押さない。
本当に確認が必要なことなら、アプリを開くか、自分がブックマークしておいたページから入ればいい。
リンクを押さなければ、偽物かどうかを見分ける必要すらなくなる。
②メールはGmail一本にする
なぜGmailなのか?
Gmailをすすめる理由は2つ。
- 迷惑メールの振り分けが優秀で、怪しいものを自動でよけてくれる
- アドレスが1つなら、見張るのも1か所で済む。「登録していないアドレスに銀行からメールが来た=偽物」とすぐ気づける
なのでYahoo!メール、iCloud、Outlook、ニフティ、OCN、ドコモメールなど他のメールを使っている人はGmailに変更した方が良い。
私は以前はiCloudのメールだったが、Gmailにしてから変なメールが見事に来なくなった。
今まで登録していたメールを変更するのは手間だけどその手間に見合った価値があると思う。
変更のやり方
新しくGmailのアドレスを取って、絶対に使うものだけを先に変える。その後は、古いアドレスに届くものが出てきたらその都度変える。
③パスワードを使い回さない
これが一番やってしまいがちだと思う。覚えられないから、つい同じものを使う。
でも、使い回していると、どこか1か所から漏れただけで、芋づる式に他のサービスにも入られてしまう。銀行、証券口座、通販サイト、考えただけで恐ろしい😰
サイバー攻撃で個人情報の流出がニュースで流れている昨今は尚更だ。
なので、パスワード管理のアプリやブラウザの機能を使って、サービスごとに違うものを設定しておく。
実際私は以前、同じようなパスワードを使っていた。でも銀行、証券口座をネットでやるようになってからリベシティに入り、そこでパスワード管理アプリの「1Password」をすすめられていたので、今はそれを使っている。
1Passwordは有料だけど、iPhoneの「パスワード」アプリやGoogleのパスワードマネージャーなら無料で使える。まずはそこからでも十分だと思う。
+α 大事なサービスは二段階認証を
万が一パスワードを盗まれても、二段階認証を設定していれば、ログインされにくくなる。
スマホに届く確認コードや認証アプリで、もう一段カギをかけるイメージ。銀行や証券口座など、お金に関わるサービスは必ず設定しておきたい。
ただし、偽サイトに確認コードまで入力してしまったら意味がない。①の「リンクは押さない」とセットで守ろう。
さらに一歩進めるならパスキーもおすすめ。指紋や顔認証でログインする仕組みで、そもそもパスワードを入力しないから、偽サイトに盗まれようがない。楽天証券など対応するサービスも増えているので、設定画面に「パスキー」の文字があればぜひ使ってみてほしい。
「今すぐ」と言われたら、いったん止まる
先日の記事で書いた、オレオレ詐欺の「前兆電話」もそうだった。相手は立て続けに話してきて、私は考える隙もないまま、自分から息子の名前を口にしてしまった。
「緊急」「今すぐ」「当選しました」。こういう言葉が出てきたら、それ自体が怪しいサインなのだと思う。
急がせるのは、考えさせない為、相談させない為なのだから。
迷ったときは
- 公式アプリや公式サイトから、自分で確認する(メールに書かれた連絡先には電話しない)
- 家族や詳しい人に「これ本物かな?」と聞いてみる
今は色々な詐欺が出てきている。相手はAIも使ってきて巧妙な手口になってきている。
今回紹介した対策だけでは突破されるかもしれない。でも、今はこれが自分でできる範囲の対策だ。これからも必要な対策が出たらとっていこうと思う。
以下はフィッシング詐欺についての動画
コメント